昨今、企業やサービスへの不正アクセスによる大規模な個人情報流出ニュースが相次いでいます。「サービス側が気をつけてくれなければ防ぎようがない」と思いがちですが、流出した情報を悪用された二次被害から身を守るためには、個人側での自衛策(自己防衛)が不可欠です。今すぐ実践できる具体的な防衛策を整理しました。
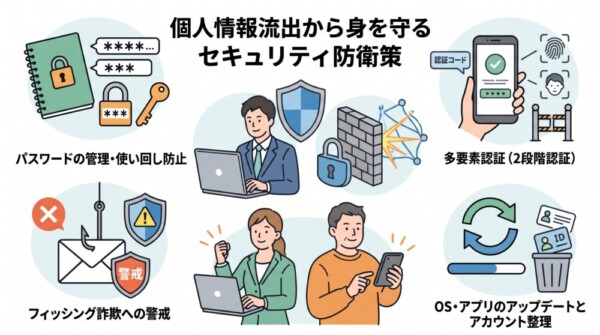
ID・パスワードの使い回しを今すぐやめる
1つのサービスでログイン情報が流出すると、攻撃者はそのIDとパスワードの組み合わせを使い、他の主要サービス(ECサイト、SNS、金融口座など)へ不正ログインを試みます(パスワードリスト攻撃)。
各サービスで固有かつ複雑なパスワードを設定し、パスワード管理ツールの活用やパスキーの導入を検討しましょう。
多要素認証(2段階認証)の徹底
ログイン時にパスワードだけでなく、SMSや認証アプリによるワンタイムコード、指紋・顔認証などを組み合わせる「多要素認証」を設定してください。
万が一パスワードが漏洩しても、アカウントの乗っ取りを未然に防ぐ強力な障壁となります。
フィッシング詐欺・二次被害への警戒
情報が流出すると、登録していたメールアドレスや電話番号宛てに「パスワード再設定」「不正ログイン検知」などを装った偽メッセージ(フィッシング詐欺)が急増します。
メール内のリンクを不用意に開かず、必ず公式アプリやブックマークした正規サイトからアクセスする習慣を徹底しましょう。
アプリやOSの最新化と不要なアカウントの削除
スマホやPCのOS、使用ソフトは常に最新の状態にアップデートし、脆弱性を塞いでおくことが基本です。また、過去に登録して使わなくなったサービスやアプリは退会処理を行い、自身の個人情報が保管されている場所を減らしておくことも有効な防衛策です。
自分のデータは自分で守る意識を持ち、まずは「パスワードの使い回し見直し」と「多要素認証の設定」から始めてみてください。
この記事を書いた人
寺岡 カズアキ(Kazuaki Teraoka)
ふわもふ Animal Clinic Web制作チーム / 動物病院専門Webディレクター
【プロフィール・専門領域】
動物病院・ペット関連事業の制作実績に強みを持つWebディレクターおよびカメラマン。全国の動物病院様を対象に、新規開院時のWeb立ち上げから、既存サイトのリニューアル、院内業務(WEB予約・SNS運用管理)の効率化導線設計までをトータルでサポート。
【実績・強み】
これまで多数の動物病院のWebサイト制作・リニューアルに携わり、「新患問い合わせ数拡大」「愛玩動物看護師の人材採用」などの成果を創出。単なるデザイン制作にとどまらず、獣医療法の広告ガイドラインに準拠したコンプライアンス設計や、飼い主目線に立ったスマホUI/UXの最適化に強みを持つ。
■ 運営会社:ふわもふ Animal Clinic 事業部(有限会社Wish)
■ 詳しい制作実績・運営会社情報はこちら:https://animalclinic-homepage.com/
2026年 10月 12日 | カテゴリー: NEWS