先日発表された「タイムズカー」での大規模な情報漏洩。恐れていたことが現実となり、通知メールを確認したところ、わたし自身も「免許証画像が流出した160万人」の中の1人に該当してしまっていました。
信用情報機関への登録や免許証の再発行など、一般的な対策は各所で語られています。しかし、流出した「免許証の表裏画像」が悪用された際に、個人的に最も恐ろしいと考えている脅威は、クレジットカードの不正作成でもローン契約でもありません。それは「SIMスワップ(SIM乗っ取り攻撃)」です。
なぜ「SIMスワップ」が最も恐ろしいのか?
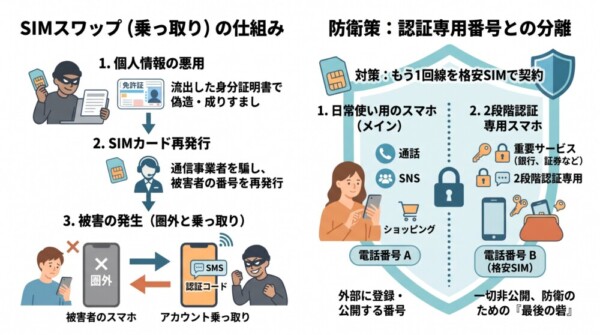
SIMスワップとは、第三者が偽造した本人確認書類(今回流出した免許証画像など)を使って通信事業者に成りすまし、被害者の電話番号を別の新しいSIMカードに再発行させてしまう攻撃手法です。これが成功してしまうと、あなたのスマホは突如「圏外」となり、攻撃者の手元にあるスマホにあなたの電話番号が移行します。
現代のインターネット空間において、電話番号は「最後の砦(2段階認証・SMS認証)」として機能しています。もし電話番号を乗っ取られた場合、ネット銀行、証券口座、SNS、各種Webサービスなどの「SMS認証コード」がすべて攻撃者の元へ届くことになります。パスワードをどれだけ複雑にしていても、この一撃でアカウントが次々と乗っ取られ、財産やデジタルライフが一瞬で崩壊するリスクを孕んでいるのです。
わたしの結論:格安SIMで「2段階認証専用の電話番号」を作る
この最悪のシナリオ(SIMスワップ)を防ぐために私が行き着いた最大の防衛策、それは「日常使いのメインスマホとは完全に切り離した、2段階認証専用の電話番号をひとつ保有すること」です。
具体的には、以下のような運用を行います。
1,格安SIM(povo2.0や日本通信SIM、LINEMO等)で新しく回線を契約する
2,月額数百円(または維持費最安)で維持できる格安SIMを契約し、SMS受信専用の番号を取得します。
3,重要なアカウント(グーグルアカウントやヤフーID)の2段階認証(SMS送信先)をその新番号に変更する。
4,ネット銀行や証券口座、重要インフラサービスの2段階認証宛先を、日常で人に見せない「認証専用番号」に設定する。
その番号は絶対に外部へ公開・登録しない
普段の通話やSNS登録、ショッピングサイトの会員登録にはメインの電話番号を登録しましょう。この電話番号は自分だけの「認証鍵」として管理します。
万が一、メインの電話番号や免許証情報がどこからか漏洩・悪用されたとしても、重要な2段階認証の番号が完全に秘匿されていれば、SIMスワップによって即座に口座やアカウントまで到達される危険性を劇的に下げることができます。
「情報が漏洩してしまった後でどう対処するか」も大切ですが、流出情報を前提とした防御線をあらかじめ張っておくことが、これからのデジタル社会における最大の防衛術だと実感しています。
この記事を書いた人
寺岡 カズアキ(Kazuaki Teraoka)
ふわもふ Animal Clinic Web制作チーム / 動物病院専門Webディレクター
【プロフィール・専門領域】
動物病院・ペット関連事業の制作実績に強みを持つWebディレクターおよびカメラマン。全国の動物病院様を対象に、新規開院時のWeb立ち上げから、既存サイトのリニューアル、院内業務(WEB予約・SNS運用管理)の効率化導線設計までをトータルでサポート。
【実績・強み】
これまで多数の動物病院のWebサイト制作・リニューアルに携わり、「新患問い合わせ数拡大」「愛玩動物看護師の人材採用」などの成果を創出。単なるデザイン制作にとどまらず、獣医療法の広告ガイドラインに準拠したコンプライアンス設計や、飼い主目線に立ったスマホUI/UXの最適化に強みを持つ。
■ 運営会社:ふわもふ Animal Clinic 事業部(有限会社Wish)
■ 詳しい制作実績・運営会社情報はこちら:https://animalclinic-homepage.com/
2026年 10月 14日 | カテゴリー: NEWS